계정 보안
바이낸스에 모르는 기기가 로그인했을 때: 확인 순서와 계정 비활성화 기준
모르는 기기 알림을 받았다면 링크를 누르기 전에 알림이 진짜인지부터 확인하고, 가입 이메일을 지킨 다음 기기를 삭제합니다. 모르는 거래나 출금이 이미 있다면 계정 비활성화까지 고려해야 하며, 비밀번호를 바꾸면 출금이 24시간 정지됩니다. 자산이 빠져나간 경우 경찰청 ECRM에서 계정도용으로 신고하는 절차까지 2026년 10월 3일 기준으로 정리했습니다.
바이낸스에서 "새로운 기기에서 로그인" 알림을 받았거나, 계정 안의 기기 목록에서 모르는 기기를 발견했다면 순서가 중요합니다. 먼저 알림 자체가 진짜인지 확인하고, 이메일 계정을 지킨 다음, 기기를 삭제합니다. 모르는 거래나 출금, 보안 설정 변경이 이미 보인다면 기기 한 대를 지우는 것으로 끝내지 말고 계정 비활성화까지 고려해야 합니다. 아래 순서는 바이낸스 공식 보안 안내와 한국 경찰청 신고 절차를 2026년 10월 3일에 확인해 정리한 것입니다.
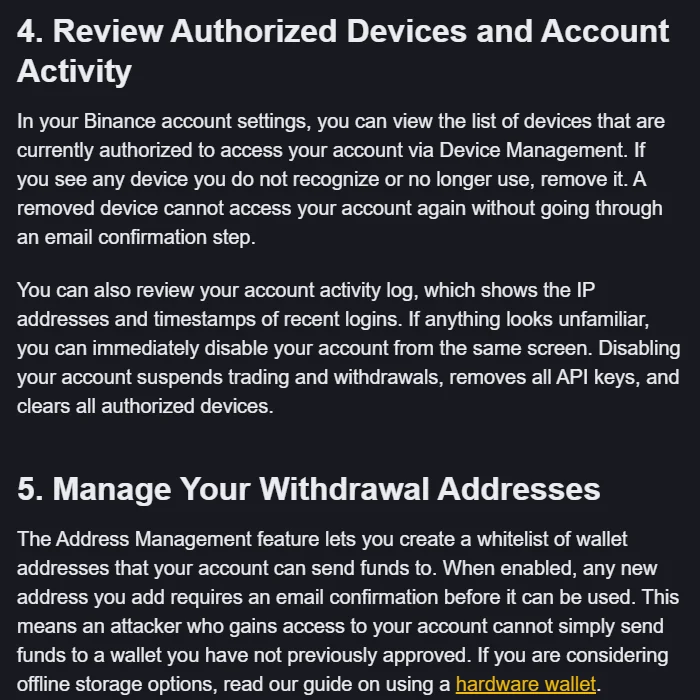 2026년 10월 3일 바이낸스 아카데미 "Secure Your Binance Account in 7 Simple Steps"(페이지 표기 Updated Jun 26, 2026)에서 캡처했습니다. 로그인하지 않은 공개 페이지이며, 한국어 주소로 들어가도 본문은 영어로 표시됩니다.
알림이 진짜인지부터 확인합니다
이메일, 문자, 메신저로 온 "비정상 로그인" 알림의 버튼은 누르지 않는 것이 좋습니다. 피싱 메시지는 계정이 곧 동결된다거나 지금 확인하지 않으면 자산이 위험하다는 식으로 시간을 압박합니다. 평소 쓰던 북마크나 공식 스토어에서 설치한 앱으로 직접 들어간 다음, 계정 안에 같은 기록이 실제로 있는지 봐야 합니다.
바이낸스 아카데미는 안티피싱 코드를 설정해 두면 바이낸스가 보내는 모든 정식 알림 메일에 그 문구가 들어가고, 코드가 없는 메일은 피싱일 가능성이 높다고 설명합니다. 아직 설정하지 않았다면 가짜 이메일을 구별하는 안티피싱 코드 설정 순서를 먼저 보시기 바랍니다. 출처가 확인된 메일이라도 비밀번호, 일회용 인증번호, 인증 앱 백업 키, 쿠키, API 시크릿, 개인키, 복구 문구는 어디에도 적어 보내지 않습니다.
기기 목록과 활동 기록에서 볼 것
바이낸스 아카데미 FAQ는 대시보드의 [Security] 탭에 있는 [Device and Activities]에서 어떤 기기가 승인되어 있고 어떤 IP가 최근에 로그인했는지 확인할 수 있다고 안내합니다. 알림 시각과 활동 기록의 시각을 같은 시간대로 맞춘 뒤 이렇게 대조합니다.
- 그 시각에 본인이 로그인했거나 기기를 바꾸거나 앱을 다시 설치했는지
- 기기 이름과 브라우저가 본인 것인지
- 같은 시간대에 비밀번호, 2단계 인증, 패스키, API 키, 출금 주소가 함께 바뀌지 않았는지
- 본인이 시작하지 않은 거래, 내부 이체, 출금이 있는지
IP나 표시 지역이 평소와 다르다고 해서 그 자체로 침해는 아닙니다. 모바일 데이터, 회사망, VPN, 통신사 출구에 따라 IP와 지역 표시는 쉽게 달라집니다. 반대로 기기 이름이 익숙해 보여도 그것만으로 안전하다고 볼 수 없습니다. 시각과 기기, 그 뒤에 이어진 설정 변경을 함께 봐야 판단이 됩니다. 로그인 자체가 막혀서 확인조차 못 하는 상황이라면 로그인이 아예 안 될 때 확인하는 순서를 참고하시기 바랍니다.
처리 순서
1. 가입 이메일 계정을 먼저 지킵니다
깨끗하고 믿을 수 있는 기기에서 가입 이메일에 로그인해 최근 로그인 기록, 자동 전달 규칙, 복구용 이메일과 전화번호를 확인합니다. 이메일에도 모르는 접속이 있으면 메일 서비스의 공식 절차로 비밀번호를 바꾸고 2단계 인증을 다시 설정합니다.
이 단계를 앞에 두는 이유는 분명합니다. 기기 확인, 보안 알림, 새 출금 주소 승인이 모두 이메일을 거치기 때문입니다. 이메일이 상대에게 넘어간 상태라면 바이낸스 비밀번호만 바꿔서는 막기 어렵습니다.
2. 모르는 기기를 삭제합니다
본인 기기가 아니면 공식 보안 화면에서 바로 삭제합니다. 바이낸스 아카데미 설명에 따르면 삭제된 기기는 이메일 확인 단계를 거치지 않으면 계정에 다시 접근할 수 없습니다. 이미 판 휴대폰, 잃어버린 기기, 오래 쓰지 않는 브라우저 세션도 같이 정리하면 좋습니다.
삭제하기 전에 활동 기록 화면을 저장해 두되, 공유하거나 보관할 때는 이메일 주소, 계정명, 전체 IP, 인증번호를 가린 상태로 남깁니다. 상대가 무엇을 하는지 보려고 모르는 기기를 그대로 두는 것은 권하지 않습니다.
3. 실제 변동이 있으면 계정 비활성화를 고려합니다
모르는 거래나 출금, API 키 생성, 보안 수단 변경이 이미 확인되면 기기 한 대를 지우고 계속 쓰는 선택은 위험합니다. 바이낸스 아카데미는 같은 화면에서 계정을 즉시 비활성화할 수 있으며, 비활성화하면 거래와 출금이 중단되고 API 키가 모두 삭제되며 승인된 기기가 전부 해제된다고 설명합니다.
영향이 큰 조치이므로 버튼 위치와 해제 절차, 해제 뒤 임시 제한은 계정 상태에 따라 달라집니다. 화면에 그때 표시되는 안내만 따르시기 바랍니다. 공식 고객센터 외의 경로에서 "바로 풀어주겠다"고 접근하는 상대는 응대하지 않는 편이 안전합니다.
4. 믿을 수 있는 기기에서 보안 수단을 다시 설정합니다
이메일이 안전해진 뒤 바이낸스 비밀번호를 바꿉니다. 바이낸스 아카데미는 계정 비밀번호를 바꾸면 공격자가 자금을 빼면서 사용자를 잠그는 것을 막기 위해 출금이 24시간 정지된다고 명시합니다. 이 제한을 보고 당황해 "즉시 해제"를 내세우는 쪽에 연락하지 않도록 주의합니다.
이어서 인증 앱과 패스키를 점검합니다. 휴대폰을 잃어버려 인증 앱까지 쓸 수 없다면 휴대폰 분실 후 계정 복구 준비를 보고 같은 의심 기기에서 반복 시도하지 않는 편이 낫습니다.
5. 남아 있는 출입구를 점검합니다
다시 들어간 뒤에는 로그인 기기만 보지 말고 다음을 하나씩 확인합니다.
- 만든 적 없는 API 키가 있는지, 권한과 IP 제한이 바뀌지 않았는지
- 출금 주소 화이트리스트, 연락처, 보안 인증 수단이 그대로인지
- 최근 거래, 내부 이체, 출금, 로그인 기록에 모르는 항목이 있는지
- 이메일에 새 자동 전달 규칙이나 모르는 기기가 추가되지 않았는지
출금 쪽을 아직 손보지 않았다면 화이트리스트를 켜 두는 것이 효과가 큽니다. 바이낸스 아카데미는 화이트리스트를 켜면 새 주소를 추가할 때마다 이메일 확인을 거치므로, 계정에 접근한 상대가 승인되지 않은 지갑으로 바로 보낼 수 없다고 설명합니다. 설정 위치와 출금 흐름은 출금 네트워크와 화이트리스트 정리에 정리해 두었습니다.
한국에서 신고할 때 알아둘 것
자산이 실제로 빠져나갔다면 거래소 고객센터와 별개로 경찰 신고를 함께 진행하게 됩니다. 경찰청 사이버범죄 신고시스템(ECRM)의 범죄 분류에서 타인의 계정을 임의로 이용한 경우는 정보통신망 침해 범죄 중 해킹 아래 "계정도용"으로 분류되어 있습니다.
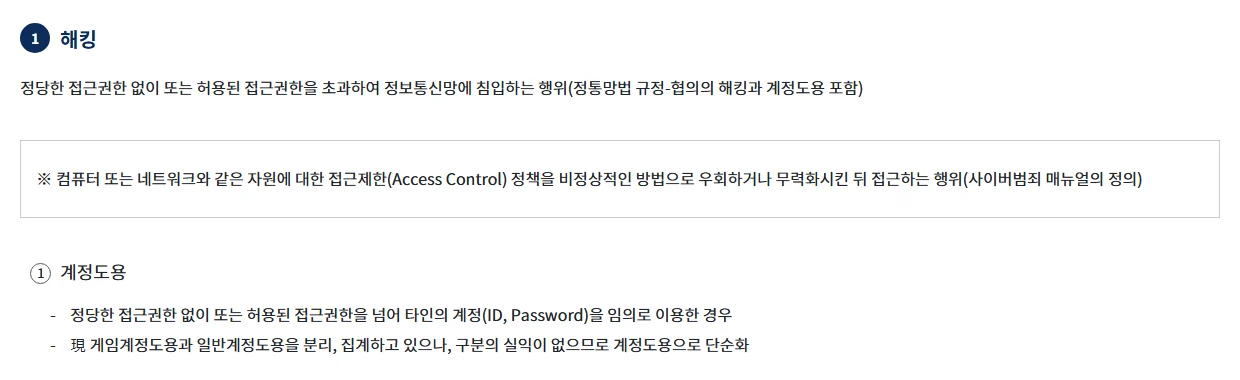 2026년 10월 3일 경찰청 사이버범죄 신고시스템(ECRM) "사이버 범죄 분류" 페이지에서 캡처했습니다.
ECRM 첫 화면은 수사를 원하는 경우의 [신고하기]와 상담만 원하는 경우의 [상담하기]를 나눠 두었고, 긴급신고 112(무료)와 민원상담 182(유료)를 각각 365일 24시간 운영한다고 안내합니다.
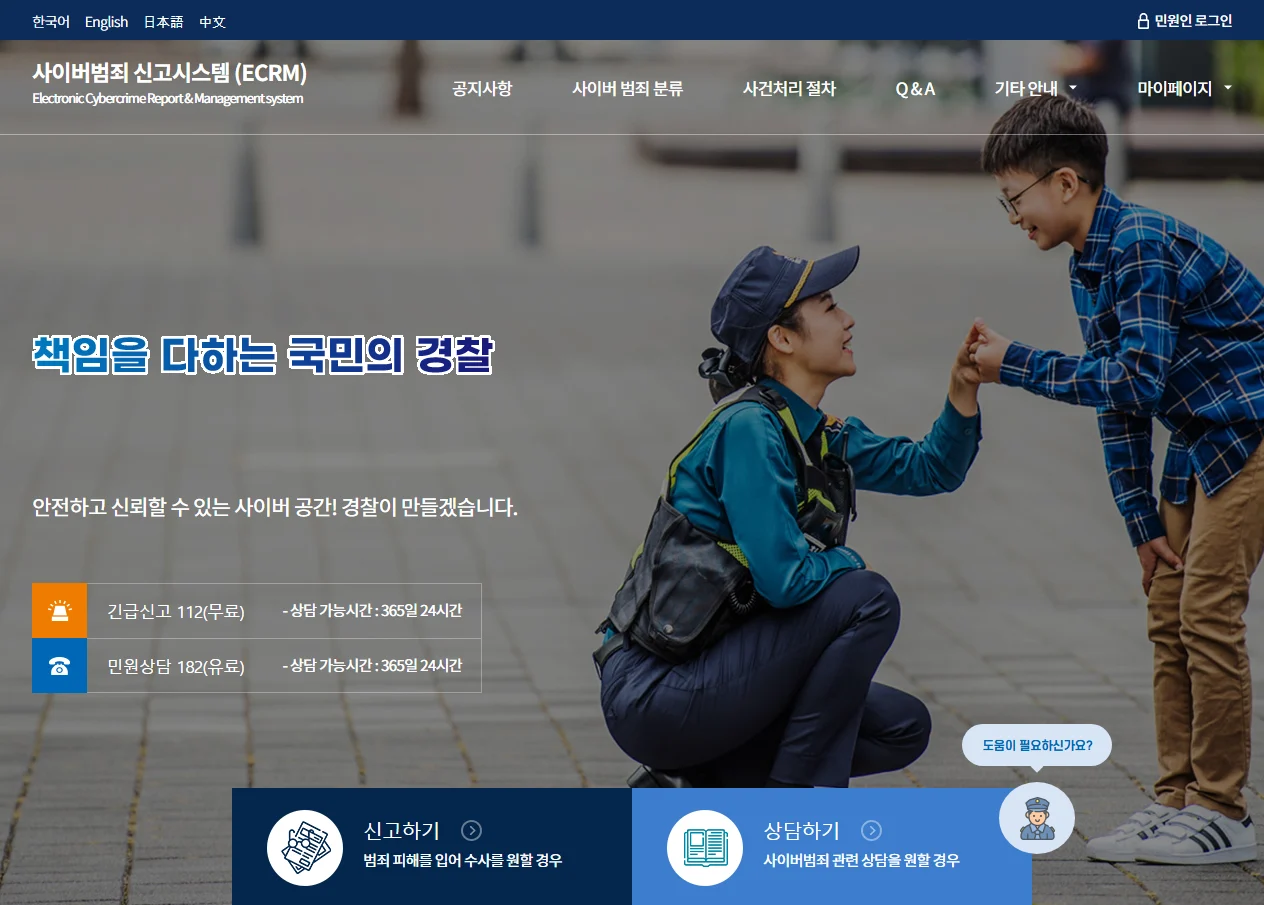 2026년 10월 3일 ecrm.police.go.kr 첫 화면에서 캡처했습니다. 전화번호와 운영 시간은 페이지에 공개된 안내 그대로입니다.
접수 절차도 미리 알아두면 시간을 줄일 수 있습니다. ECRM 안내에 따르면 온라인으로 서류를 미리 작성하는 것은 임시접수이고, 평일 오전 9시부터 오후 6시 사이에 관할 경찰서를 방문해야 정식접수가 됩니다. 야간이나 주말에 방문하려면 국번 없이 182로 미리 조율해야 한다고 적혀 있습니다. 온라인 신고라도 피해자의 경찰서 출석과 진술이 필요하며, 신분증과 이체 내역, 메신저 대화 내역 같은 증빙을 모두 첨부하라고 안내합니다.
그래서 처리 과정에서 남긴 기록이 그대로 증빙이 됩니다. 알림을 받은 시각, 모르는 기기를 본 시각, 본인이 한 조치, 모르는 거래의 시각과 자산, 수량, 트랜잭션 해시를 한 장으로 정리해 두시기 바랍니다.
하지 말아야 할 것
계정이 털렸다는 글에 달리는 "복구 대행" 댓글, 오픈채팅과 텔레그램의 개인 메시지는 2차 피해로 이어지기 쉽습니다. 수수료를 먼저 보내라거나, 검증금 명목으로 송금하라거나, 원격 제어 앱 설치를 요구하는 쪽은 그 자리에서 끊는 편이 안전합니다. 체인 위에서 끝난 전송은 되돌릴 수 있다고 보장할 수 없으므로, 전액 회수를 장담하는 말 자체가 신뢰할 근거가 되지 못합니다.
공개 게시판이나 단체 대화방에 전체 IP, 이메일 주소, 계정명, 신분증, 인증번호, 쿠키, API 시크릿, 개인키, 복구 문구를 올리는 일도 피해야 합니다. 바이낸스 쪽 문의는 공식 사이트나 공식 앱 안의 고객센터 입구에서만 시작합니다.
공식 자료
이 사이트는 레퍼럴 코드 CG17CR7R(가입 링크)을 사용하며, 이 링크로 가입이 이뤄지면 사이트가 보상을 받을 수 있습니다. 코드를 넣지 않고 직접 binance.com에서 가입해도 계정 기능과 이 문서의 절차는 달라지지 않습니다.
확인 날짜: 2026년 10월 3일. 보안 메뉴 이름, 비활성화와 해제 절차, 임시 제한 시간, 경찰 신고 접수 방식은 지역과 계정 상태, 기관 공지에 따라 바뀔 수 있으므로 각 공식 페이지의 그때 표시를 기준으로 하시기 바랍니다.