Usalama wa akaunti
Kifaa kigeni kimeingia Binance? Hatua za kukagua na kuzima akaunti
Ukiona arifa ya kuingia kutoka kifaa kipya, thibitisha kwanza kama arifa ni ya kweli, linda barua pepe yako, kisha ondoa kifaa. Kama kuna manunuzi au utoaji usiokutambua, zima akaunti. Kubadilisha nenosiri kunasimamisha utoaji kwa saa 24. Makala hii pia inaonyesha jinsi ya kuripoti KE-CIRT Kenya na TZ-CERT Tanzania, kwa ukaguzi wa tarehe 19 Oktoba 2026.
Umepokea arifa ya "kuingia kutoka kifaa kipya" au umeona kifaa usichokijua kwenye orodha ya vifaa vya akaunti yako ya Binance? Mpangilio wa hatua ni muhimu. Kwanza hakikisha arifa yenyewe ni ya kweli, kisha linda barua pepe uliyotumia kujisajili, halafu ndipo uondoe kifaa. Kama tayari unaona manunuzi, uhamisho au mabadiliko ya usalama usiyoyafanya, kuondoa kifaa kimoja hakutoshi. Hatua zifuatazo zimeandaliwa kwa kutumia maelezo rasmi ya Binance na njia rasmi za kuripoti Kenya na Tanzania, zilizokaguliwa tarehe 19 Oktoba 2026.
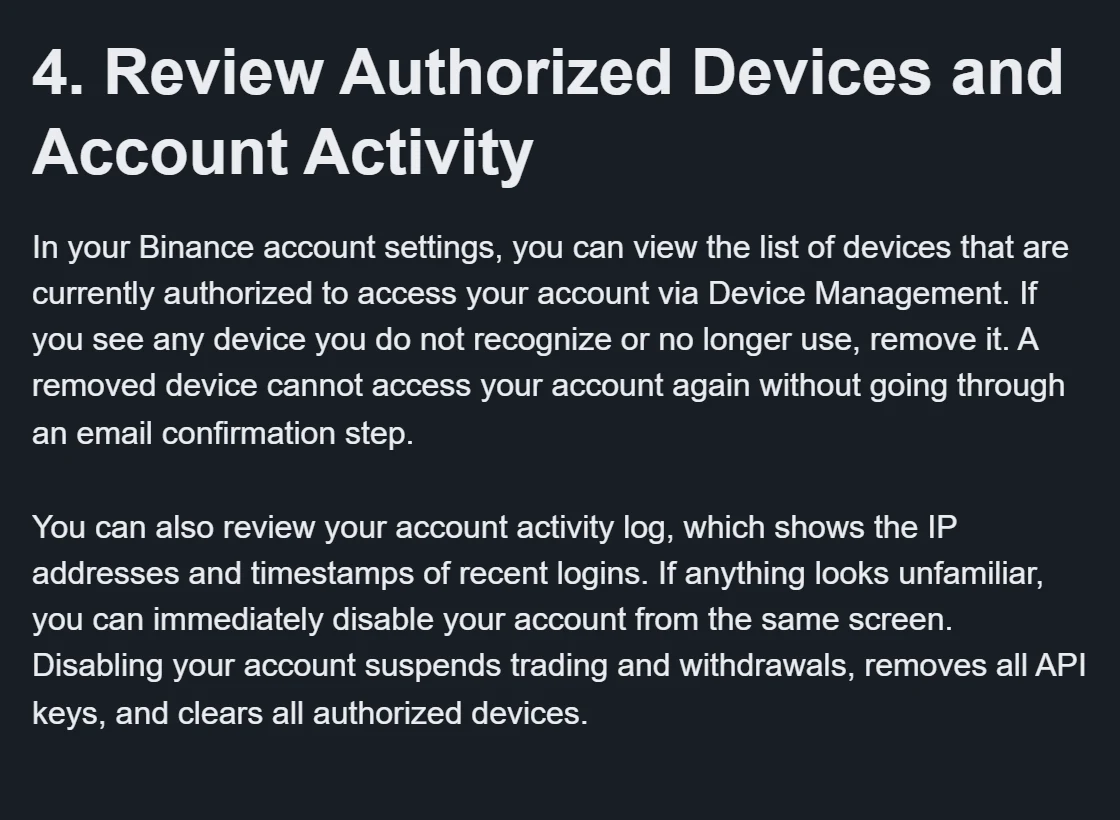 Imepigwa picha tarehe 19 Oktoba 2026 kwenye ukurasa wa Binance Academy "Secure Your Binance Account in 7 Simple Steps" (ukurasa unaonyesha Updated Jun 26, 2026). Ni ukurasa wa wazi usiohitaji kuingia, na maandishi yanabaki Kiingereza.
Anza kwa kuthibitisha kama arifa ni ya kweli
Usibonyeze kitufe kilichokuja kwenye barua pepe, SMS au ujumbe wa WhatsApp unaodai "kuna kuingia kwa kutiliwa shaka". Ujumbe wa utapeli hukuwekea shinikizo la muda: unaambiwa akaunti itafungwa sasa hivi au fedha zako ziko hatarini kama hutathibitisha mara moja. Badala yake ingia mwenyewe kupitia alama uliyohifadhi kwenye kivinjari au programu uliyopakua kutoka duka rasmi, kisha angalia kama kumbukumbu hiyo ipo kweli ndani ya akaunti.
Binance Academy inaeleza kuwa ukiweka anti-phishing code, kila barua pepe halali kutoka Binance itakuwa na maneno uliyochagua, na barua pepe yenye jina la Binance isiyokuwa na maneno hayo huwa ni ya kughushi. Kama bado hujaiweka, soma kwanza jinsi ya kuweka anti-phishing code na kutambua barua pepe bandia. Hata barua pepe iliyothibitika, hakuna sababu ya kuandika nenosiri, namba ya mara moja, funguo ya chelezo ya programu ya uthibitisho, API secret wala maneno ya kurejesha pochi popote.
Cha kuangalia kwenye orodha ya vifaa na kumbukumbu za matumizi
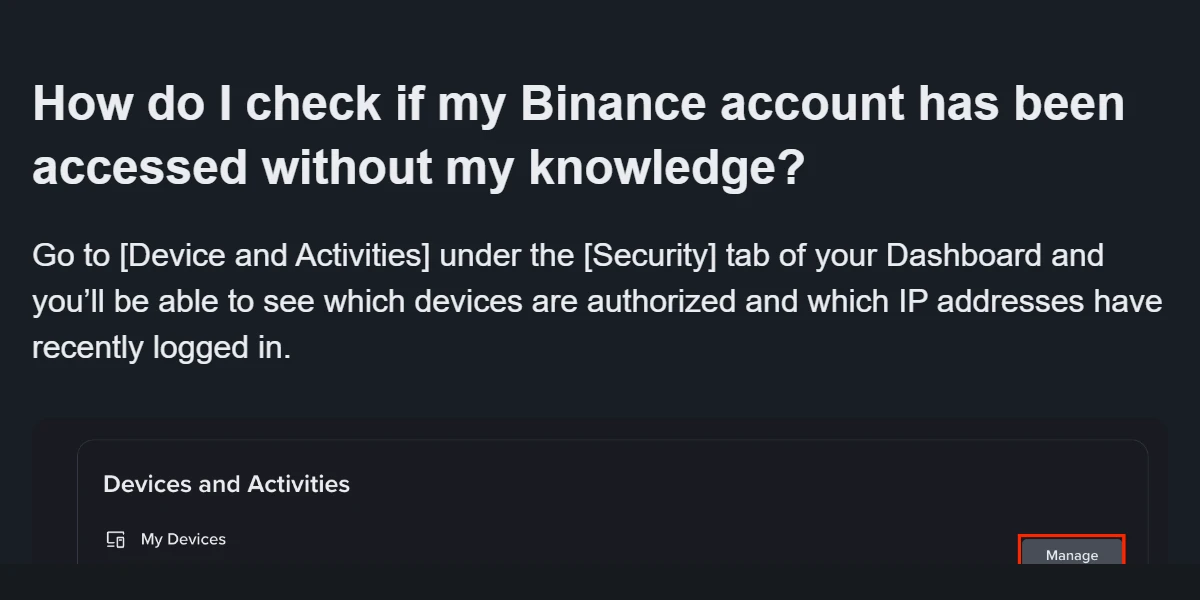
Jibu la maswali yanayoulizwa mara kwa mara kwenye ukurasa huo huo linasema uende [Device and Activities] chini ya kichupo cha [Security] kwenye dashibodi yako ili kuona ni vifaa gani vimeidhinishwa na ni anwani gani za IP zimeingia hivi karibuni. Linganisha saa ya arifa na saa iliyo kwenye kumbukumbu, zote mbili katika eneo moja la saa, kisha angalia:
- Kama wewe mwenyewe uliingia, ulibadilisha simu au uliweka upya programu saa hiyo
- Kama jina la kifaa na kivinjari ni vyako
- Kama nenosiri, 2FA, passkey, API key au anwani za kutoa fedha vilibadilika muda huo huo
- Kama kuna manunuzi, uhamisho wa ndani au utoaji usiouanzisha wewe
Anwani ya IP tofauti peke yake si ushahidi wa uvunjifu. Ukitumia data ya simu, mtandao wa ofisi au VPN, IP na eneo linaloonyeshwa hubadilika kwa urahisi. Kinyume chake, jina la kifaa linaloonekana la kawaida halithibitishi usalama. Unachotakiwa kuunganisha ni saa, kifaa na mabadiliko yaliyofuata. Kama huwezi hata kuingia ili kukagua, fuata hatua za kufuata wakati huwezi kuingia Binance.
Mpangilio wa kushughulikia
1. Linda barua pepe yako kwanza
Kwa kutumia kifaa safi unachokiamini, ingia kwenye barua pepe uliyotumia kujisajili. Angalia kumbukumbu za kuingia za hivi karibuni, sheria za kutuma barua kiotomatiki kwenda anwani nyingine, na barua pepe au namba ya simu ya kurejesha akaunti. Ukiona kuingia usikojua, badilisha nenosiri na uweke upya uthibitisho wa hatua mbili kwa njia rasmi ya huduma hiyo ya barua pepe.
Sababu ya hatua hii kuwa ya kwanza ni wazi: uthibitisho wa kifaa, arifa za usalama na idhini ya anwani mpya ya kutoa fedha vyote hupita kwenye barua pepe. Kama barua pepe iko mikononi mwa mtu mwingine, kubadilisha nenosiri la Binance pekee hakutatosha.
2. Ondoa kifaa usichokijua
Binance Academy inasema wazi: ukiona kifaa usichokitambua au usichokitumia tena, kiondoe, na kifaa kilichoondolewa hakiwezi kufikia akaunti yako tena bila kupitia hatua ya uthibitisho wa barua pepe. Tumia nafasi hiyo kusafisha pia simu uliyouza, kifaa kilichopotea na vipindi vya kivinjari ambavyo hutumii tena.
Kabla ya kufuta, hifadhi picha ya skrini ya kumbukumbu za matumizi, lakini ukiishiriki au kuihifadhi funika anwani ya barua pepe, jina la akaunti, IP kamili na namba za uthibitisho. Kuacha kifaa cha mgeni kikiwa hai ili "uone atafanya nini" si uamuzi wa busara.
3. Kama kuna mabadiliko halisi, fikiria kuzima akaunti
Ukithibitisha manunuzi, utoaji, API key mpya au mabadiliko ya njia za usalama usiyoyafanya, kufuta kifaa kimoja kisha kuendelea kutumia akaunti ni hatari. Binance Academy inaeleza kuwa kutoka kwenye skrini hiyo hiyo unaweza kuzima akaunti mara moja, na kuzima kunasimamisha biashara na utoaji, kunafuta API keys zote na kunaondoa vifaa vyote vilivyoidhinishwa.
Hii ni hatua kubwa. Mahali pa kitufe, utaratibu wa kuirudisha akaunti na vizuizi vya muda vinavyofuata hutegemea hali ya akaunti yako, hivyo fuata maelezo yanayoonekana kwenye skrini wakati huo. Mtu anayekufuata nje ya huduma rasmi ya wateja akiahidi "kukufungulia sasa hivi" hastahili kujibiwa.
4. Weka upya njia za usalama kwenye kifaa salama
Baada ya barua pepe kuwa salama, badilisha nenosiri la Binance. Binance Academy inataja wazi kuwa baada ya kubadilisha nenosiri la akaunti, utoaji husimamishwa kwa saa 24, na hiyo ni kinga dhidi ya mshambuliaji kukufungia nje huku akitoa fedha. Usishtuke na kizuizi hicho hadi ukawasiliane na mtu anayejitangaza kuwa anaweza "kukiondoa haraka".
Kisha kagua programu ya uthibitisho na passkey. Kama simu ilipotea na huwezi kufikia programu ya uthibitisho, soma jinsi ya kurejesha akaunti baada ya kupoteza simu badala ya kujaribu mara kwa mara kwenye kifaa kile kile unachokitilia shaka.
5. Kagua milango iliyobaki
Baada ya kurudi ndani, usiangalie vifaa pekee. Pitia kimoja baada ya kingine:
- Kama kuna API key usiyoiunda, au ruhusa na vizuizi vya IP vimebadilika
- Kama orodha ya anwani za kutoa fedha, namba za mawasiliano na njia za uthibitisho ziko kama ulivyoziacha
- Kama kuna manunuzi, uhamisho wa ndani, utoaji au kuingia usikokutambua
- Kama barua pepe yako ina sheria mpya ya kutuma ujumbe kiotomatiki au kifaa kipya
Kuwasha orodha ya anwani zilizoidhinishwa kuna manufaa makubwa hapa. Binance Academy inasema ukiiwasha, kila anwani mpya unayoongeza inahitaji uthibitisho wa barua pepe kabla haijatumika, hivyo mtu aliyeingia kwenye akaunti yako hawezi kupeleka fedha moja kwa moja kwenye pochi ambayo hujawahi kuidhinisha. Mahali pa mpangilio huo na mtiririko mzima wa kutoa fedha nimeueleza kwenye kuchagua network, ada na whitelist wakati wa kutoa USDT.
Kwa nini SMS pekee haitoshi Kenya na Tanzania
Binance Academy inaeleza kuwa 2FA ya SMS inaweza kudhurika kwa njia ya SIM swapping, yaani mshambuliaji kumshawishi mtoa huduma wa simu ahamishe namba yako kwenye SIM yake, na hivyo kupata namba zako za uthibitisho. Inashauri programu ya uthibitisho kama chaguo la kuaminika zaidi kwa watumiaji wengi.
Hoja hii ina uzito wa ziada Afrika Mashariki kwa sababu namba ile ile ya simu mara nyingi ndiyo inayobeba pochi ya fedha za simu inayotumika kununua USDT kwenye P2P. Namba ikihamishwa, mtu anaweza kujaribu kufikia zaidi ya akaunti moja kwa wakati mmoja. Kwa hiyo weka programu ya uthibitisho au passkey badala ya kutegemea SMS, hifadhi funguo ya chelezo nje ya simu, na ukipoteza huduma ya mtandao ghafla bila sababu, chukulia hilo kama ishara ya kukagua akaunti zako mara moja.
Kuripoti Kenya
Kama fedha zimetoka kweli, ripoti kwa huduma rasmi ya wateja ya Binance na pia kwa mamlaka ya nchi yako. Kenya, Communications Authority inaendesha KE-CIRT/CC yenye fomu ya wazi ya kuripoti tukio.
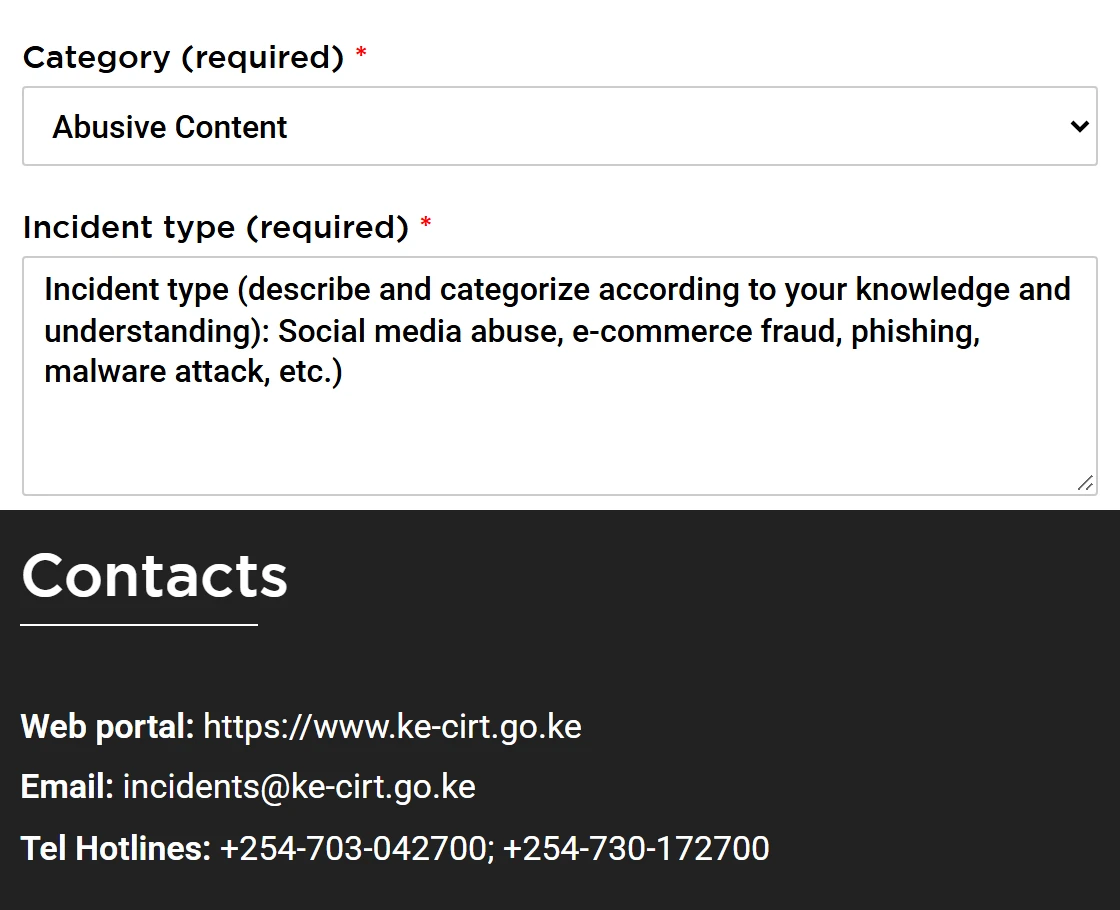 Sehemu mbili za ukurasa wa KE-CIRT "Report an Incident", zimepigwa picha tarehe 19 Oktoba 2026 na kuunganishwa. Namba za simu na barua pepe ni zile zilizochapishwa wazi kwenye ukurasa wenyewe.
Mambo matatu ya kuzingatia kabla ya kujaza fomu hiyo. Kwanza, Category ni ya lazima na ina orodha ndefu; kwa akaunti iliyoingiliwa chaguo linalokaribiana zaidi ni "Privileged Account Compromise", na orodha hiyo hiyo pia ina "Intrusions", "Fraud" na "Social Engineering". Pili, Incident type ni sanduku la maandishi, si orodha, na ukurasa unakuomba ueleze na uainishe tukio kwa maneno yako, ukitolea mfano wa utapeli wa biashara mtandaoni, phishing au shambulio la programu hasidi. Tatu, unaweza kuripoti bila kujitambulisha kwa kuandika Anonymous kwenye jina, barua pepe na namba, lakini ukurasa unaonya kuwa hapo itakuwa vigumu kwa timu kukurudia na majibu, na njia nyingine mbili zilizoorodheshwa ni barua pepe [email protected] na simu +254-703-042700 au +254-730-172700.
Kuripoti Tanzania
Tanzania, TZ-CERT iliyo chini ya TCRA ina fomu yake ya mtandaoni.
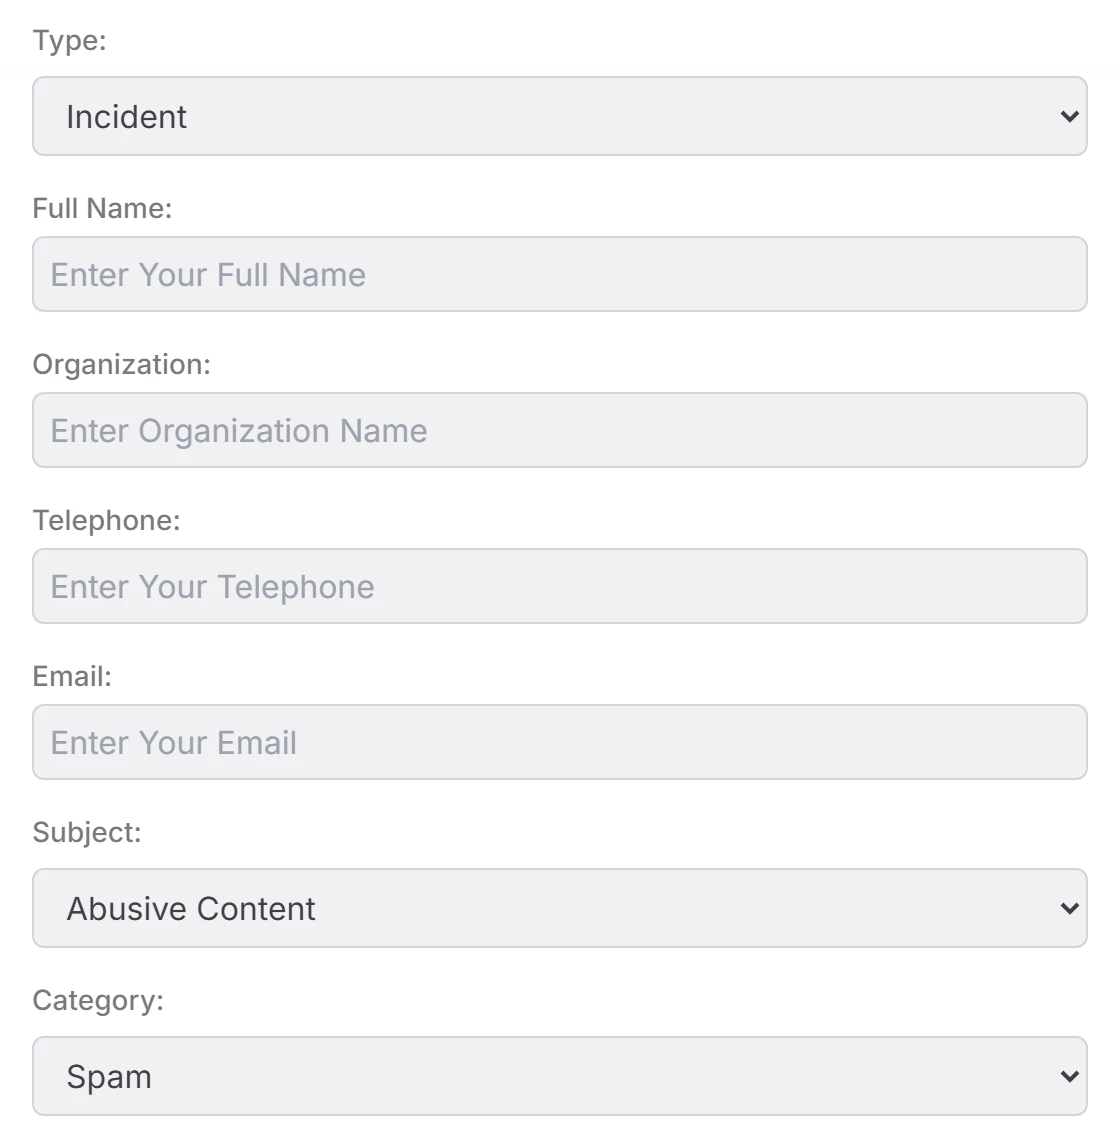 Imepigwa picha tarehe 19 Oktoba 2026 kwenye ukurasa wa TZ-CERT "Report Incident".
Hapa Type huachwa kuwa "Incident". Kwenye Subject, chaguo linalokaribiana na akaunti iliyoingiliwa ni "Intrusions" au "Fraud", na kwenye Category orodha ina "Compromise Privileged Account", "Compromise unprivileged account", "Phishing" na "Social Engineering". Anwani zilizochapishwa kwenye ukurasa wa mawasiliano ni [email protected] na simu +255 22 2412009 au +255 22 2412010, ofisi ikiwa Mawasiliano Towers, Sam Nujoma Road, Dar es Salaam.
Kwa pande zote mbili, kumbukumbu ulizohifadhi wakati wa kushughulikia ndizo zinazokuwa ushahidi. Andika kwenye ukurasa mmoja saa uliyopokea arifa, saa uliyoona kifaa kigeni, hatua ulizochukua, pamoja na saa, aina ya sarafu, kiasi na transaction hash ya kila uhamisho usiokutambua.
Mambo ya kuepuka
Majibu ya "nitakusaidia kurejesha" kwenye mitandao ya kijamii, vikundi vya WhatsApp na ujumbe binafsi wa Telegram huleta hasara ya pili. Anayeomba ulipe ada kwanza, anayedai utume fedha za "uhakiki", au anayetaka uweke programu ya kumwezesha kuendesha simu yako kwa mbali, hastahili kuendelezwa hata kidogo. Uhamisho uliokamilika kwenye blockchain hauna uhakika wa kurudishwa, hivyo ahadi ya kurejesha kila kitu yenyewe ni ishara ya tahadhari.
Pia epuka kuweka hadharani IP kamili, anwani ya barua pepe, jina la akaunti, kitambulisho, namba za uthibitisho, API secret au maneno ya kurejesha pochi. Mawasiliano na Binance huanzia tu kwenye mlango wa huduma ya wateja ulio ndani ya tovuti rasmi au programu rasmi.
Vyanzo rasmi
- Binance Academy: Secure Your Binance Account in 7 Simple Steps
- KE-CIRT/CC: Report an Incident
- TZ-CERT: Report Incident
- TZ-CERT: Contact Us
Tovuti hii inatumia referral code CG17CR7R (kiungo cha kujisajili), na mtu akijisajili kupitia kiungo hicho tovuti inaweza kupata malipo. Ukijisajili moja kwa moja kwenye binance.com bila kuweka code, huduma za akaunti na hatua zilizoelezwa hapa hazibadiliki.
Tarehe ya ukaguzi: 19 Oktoba 2026. Majina ya menyu za usalama, utaratibu wa kuzima na kurudisha akaunti, muda wa vizuizi, pamoja na fomu na namba za mamlaka za Kenya na Tanzania zinaweza kubadilika. Tumia kinachoonyeshwa kwenye kila ukurasa rasmi wakati unapoutembelea.