帳戶安全
幣安防釣魚碼怎麼設定?代碼規則與辨識假郵件、假簡訊的檢查順序
防釣魚碼啟用後會出現在幣安發出的每一封郵件與簡訊裡。這篇整理官方的代碼規則(6 到 8 個字元、至少三種字元類型)、設定與變更路徑,以及收到沒帶碼的訊息時該怎麼查寄件網域、往哪裡回報。
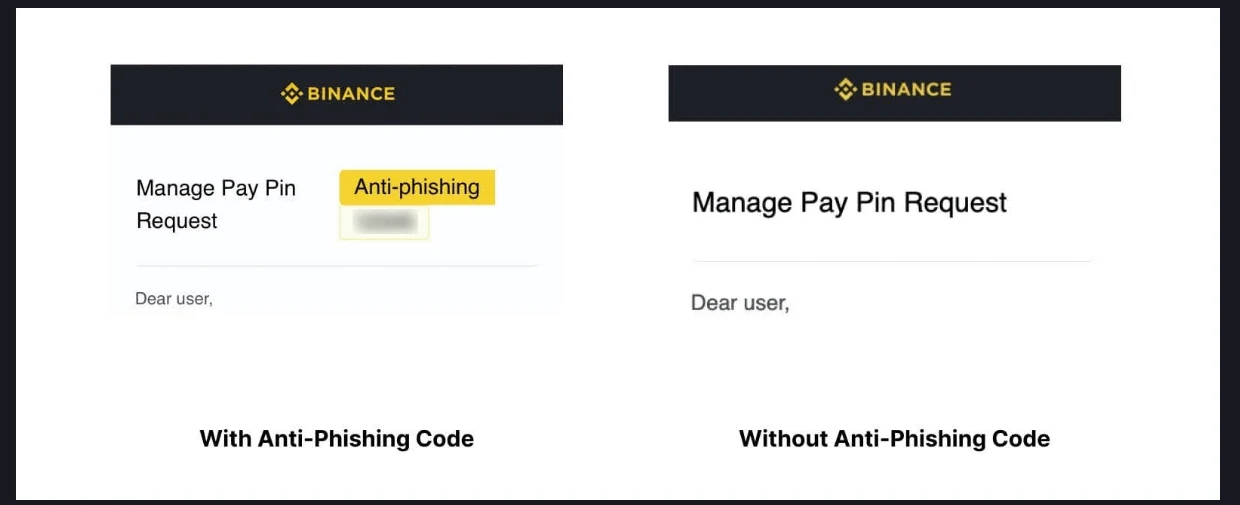
一封寫著「您的帳戶出現異常登入,請立即驗證」的信,看起來和平常收到的幣安通知沒兩樣。要在三秒內分辨真假,最快的線索不是網址,而是信裡有沒有你自己設定的那串防釣魚碼。這篇說明代碼怎麼設、規則是什麼,以及收到沒帶碼的訊息時該怎麼查、往哪裡回報。
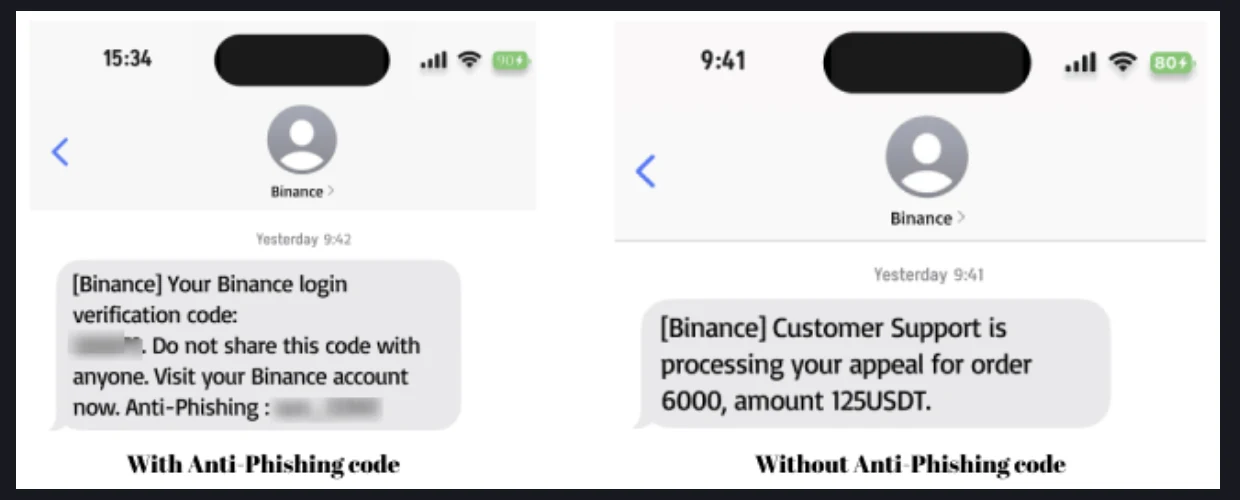 幣安說明頁給出的簡訊對照:左邊結尾帶防釣魚碼,右邊那封沒有。
防釣魚碼擋得住什麼、擋不住什麼
依幣安說明頁的定義,啟用防釣魚碼後,「幣安發送的所有真實電子郵件與簡訊都會包含此代碼」;若訊息顯示的代碼與你設定的不符或缺失,可能是網路釣魚,應立即回報(該頁最後更新日期為 2026 年 8 月 28 日)。
所以它的作用範圍很具體:只涵蓋電子郵件和簡訊這兩種管道。官方頁面沒有把電話、Telegram、WhatsApp 或社群私訊列進來,這些管道本來就不會帶碼,不能用「有沒有代碼」來判斷。它也不會檢查你點進去的網址是不是真的,更不會在你於假登入頁輸入密碼時出手攔截——那是另一層要靠網址核對和兩步驟驗證處理的事。
換句話說,防釣魚碼是一個「這封訊息確實由幣安寄出」的正向訊號,不是「這個網站安全」的保證。
代碼規則:6 到 8 個字元,三種以上字元類型
很多人第一次設定會卡在格式。官方頁面對代碼的要求是:
- 長度介於 6 到 8 個字元;
- 大寫字母、小寫字母、數字、底線這四類中,至少包含三類;
- 不得包含任何特殊字元。
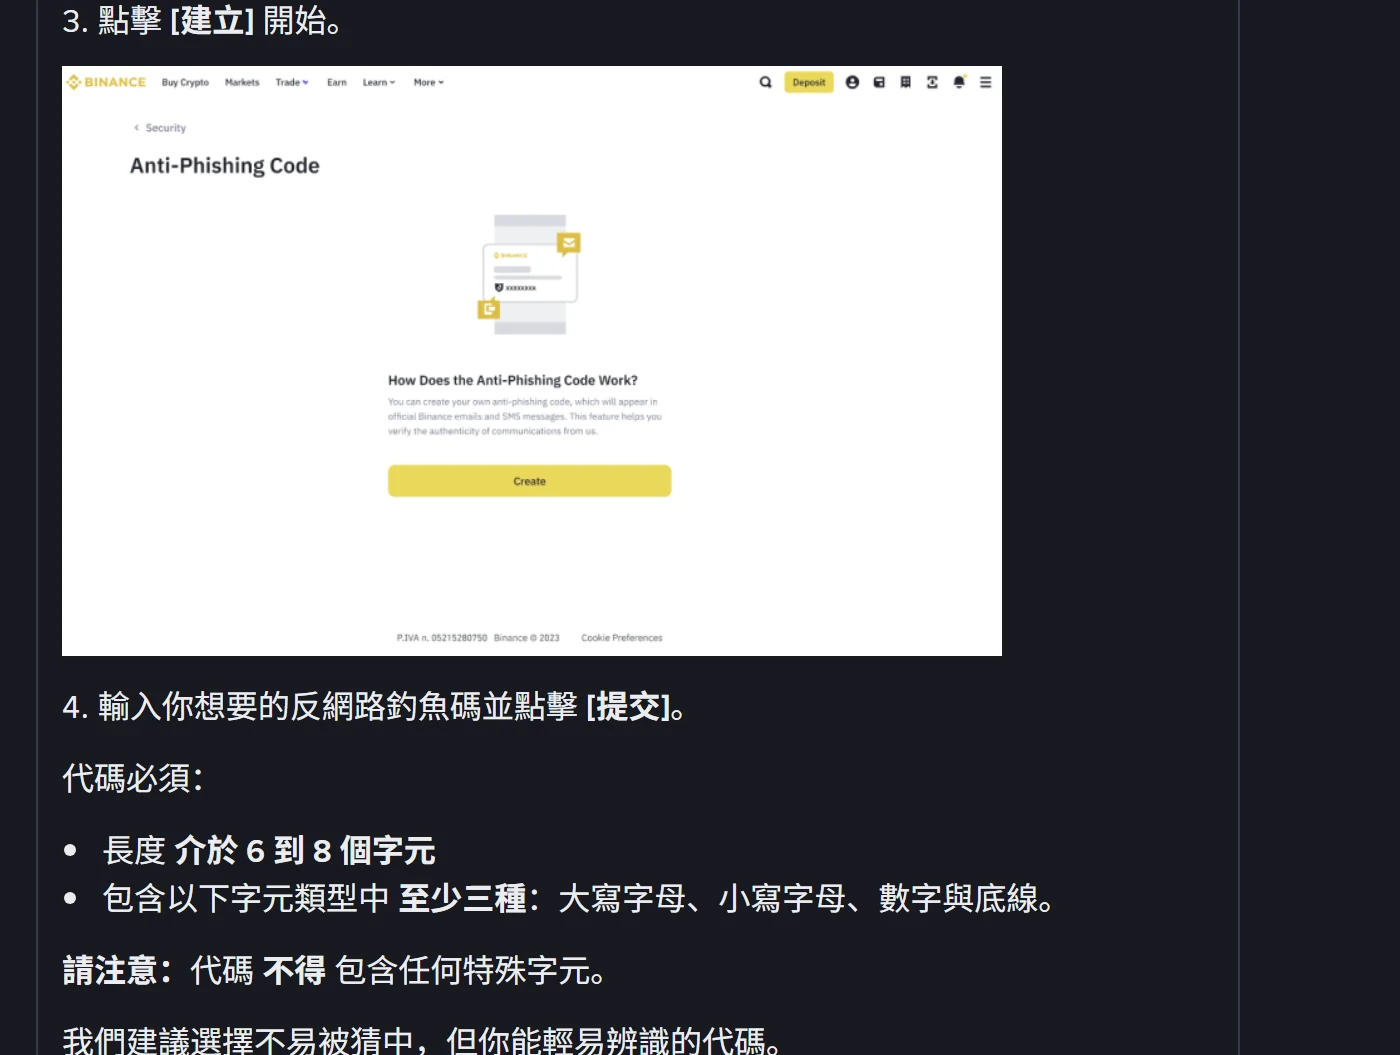 官方頁面的第 3、4 步:進入防釣魚碼頁面點「建立」,再依規則輸入代碼。
幣安同時建議「選擇不易被猜中,但你能輕易辨識的代碼」。這兩個條件要一起滿足,實務上代表幾件事:不要用生日、手機末碼、電子郵件前綴,也不要用你在社群用過的暱稱——這些是陌生人能查到的。但也別設成一串你自己記不住的亂碼,因為你需要在三秒內一眼認出它;認不出來,這個功能就等於沒開。
設定位置在網頁版的「個人檔案 → 帳號 → 安全 → 進階安全」,或 App 的「個人檔案 → 帳號資訊 → 安全」,找到防釣魚碼後點「建立」。送出前會要求用你已綁定的兩步驟驗證或通行密鑰完成驗證,這一步本身也是一道保護:沒有你的 2FA,別人改不了你的代碼。
想更新時走同一條路徑,點「變更防釣魚碼」。如果你懷疑代碼外洩——例如曾把帶碼的通知截圖貼到群組或社群——就該立刻換掉,規則和第一次設定時相同。
收到自稱幣安的訊息,照這個順序查
第一步,找代碼。 代碼存在,而且和你設定的完全一致,才算通過第一關。缺失或對不上,就當成釣魚處理:不要點信裡任何連結、不要下載附件。
第二步,看寄件網域。 幣安在郵件白名單說明頁列出了官方寄件地址範例,[email protected]、[email protected]、[email protected] 等十餘個都在列。
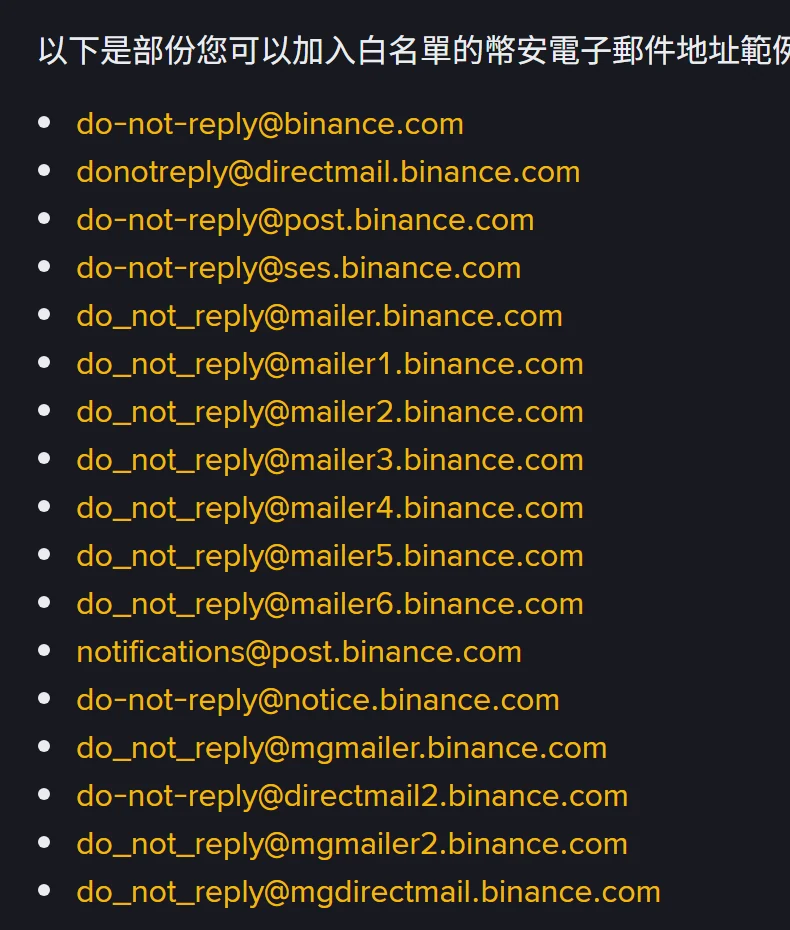 白名單說明頁列出的官方寄件地址範例;該頁標示最後更新日期為 2024 年 12 月 4 日。
這份清單要反過來讀。官方在同一頁就寫明:「本文所列舉的電子郵件僅供參考。幣安可能使用其他電子郵件地址向您發送電子郵件。」所以地址不在清單上,不代表一定是假的;地址在清單上,也不代表一定是真的。幣安在釣魚郵件範例頁舉過一個例子:有一封釣魚信偽裝成來自 [email protected],網域本身合法,卻不是從幣安的郵件伺服器送出的。常見的另一種手法是用近似網域,例如官方列出的範例中,釣魚信由 [email protected] 寄出——網域中間多了兩個連字號,掃一眼很容易看漏。
第三步,別從訊息裡進站。 不管信看起來多正常,要查帳戶狀態就自己打開官方 App,或手動輸入官網網址登入。訊息裡的按鈕和連結,滑鼠移上去先看它實際指向哪裡。對寄件地址仍不放心時,可以用幣安的官方查核工具核對,做法見本站的 Binance Verify 核對網址與假客服的步驟。
發現可疑訊息,往哪裡回報
幣安的舉報說明頁列出幾條路徑:登入帳戶後點畫面右下角的「幣安幫助」圖示,在自助服務區點「查看全部」,往下找到「非 C2C 相關詐騙舉報」;或在相關交易詳情頁點「舉報詐騙」;也可以直接在客服對話中說明「我想舉報詐騙」,由客服提供案件舉報表單連結。
要注意的是,案件舉報表單目前只開放給已登入的幣安用戶;沒有登入時只能透過幣安幫助直接反映。該頁把「有人冒充幣安代表,以電話、簡訊或電子郵件聯繫您,要求您匯款」明確列為可舉報的情形,舉報類型則對應「冒名詐騙」。
如果你已經點了連結並輸入過資料,順序是:先改密碼、再檢查兩步驟驗證綁定是否被動過,接著看安全頁面的登入裝置和 API 金鑰有沒有多出陌生項目,最後確認提領白名單沒有被加上不認識的地址。這幾個檢查點和帳戶被限制時的排查高度重疊,可以對照 幣安提領功能被停用時的分辨與申訴流程。
把它放回整套安全設定裡
防釣魚碼成本很低——設定一次、兩分鐘——但它只是辨識訊息真偽的一環。真正決定帳戶安不安全的,仍然是兩步驟驗證的強度、信箱本身有沒有被接管,以及手機遺失後你還能不能自己拿回帳戶。這條完整順序整理在 新帳戶的 2FA、Passkey 與安全設定順序。
每隔一段時間花兩分鐘確認:最近收到的官方信件有沒有帶碼、代碼是不是還是你記得的那串、有沒有在哪裡截圖外流。代碼設完不是終點,它需要你每次收信時真的去看一眼。
尚未建立帳戶的話,可先讀本站的邀請連結核驗指南,再使用邀請碼 CG17CR7R 的官方 Binance 邀請入口。本站可能依官方計畫獲得推薦獎勵;這不會改變你應採取的安全措施,也不代表固定回饋。
官方資料
- 什麼是防釣魚碼,以及如何在幣安上設定?(最後更新 2026-08-28)
- 如何將幣安電子郵件加入白名單?(頁面標示最後更新 2024-12-04)
- 網路釣魚電子郵件範例
- 如何在幣安幫助上舉報詐騙行為?
資料核對日期:2026-10-20。代碼規則、選單位置與舉報入口可能隨版本調整,操作時以頁面當下顯示為準。